


Um erro interno da Anthropic resultou no vazamento de parte significativa do código-fonte do Claude Code, […]
2 de abril de 2026
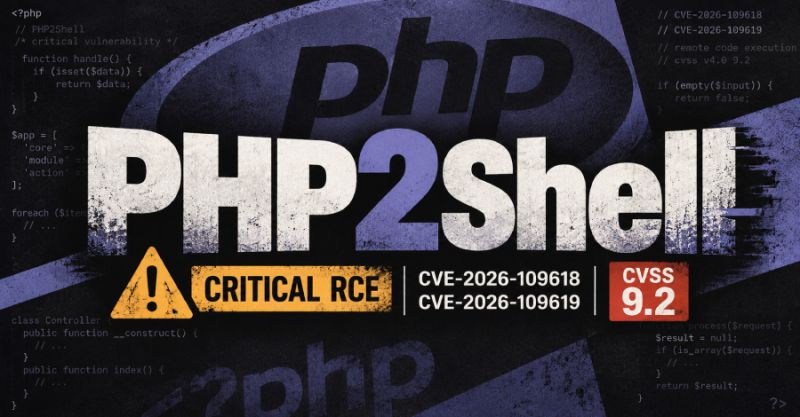
A equipe de segurança da WeCoded Soluções Web informa a todos os nossos clientes e parceiros sobre a publicação recente de duas vulnerabilidades críticas no PHP (CVE-2026-109618 e CVE-2026-109619), ambas classificadas com pontuação CVSS 9.2 (Risco Severo).
Essas falhas podem permitir a Execução Remota de Código (RCE – Remote Code Execution) sem a necessidade de autenticação, o que significa que invasores podem tentar assumir o controle do servidor ou do site se as versões utilizadas não forem atualizadas imediatamente.
Para garantir a proteção do seu ambiente, o PHP disponibilizou as seguintes atualizações de segurança:
| Ramo do PHP | Versão Mínima Segura |
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
⚠️ Atenção sobre versões legadas (PHP 8.1 ou inferiores): O PHP 8.1 e edições anteriores não possuem mais suporte oficial pela comunidade (End-of-Life). Se a sua aplicação utiliza uma versão antiga, recomendamos fortemente a migração imediata para uma branch suportada ou a verificação de pacotes customizados com retropatch mantidos pelo seu sistema operacional/painel.
Para os clientes com gerenciamento de servidor e hospedagem sob nossa custódia direta:
Atualizações de Pacotes: Já iniciamos e estamos concluindo a aplicação dos patches nos pacotes de runtime (ea-php, alt-php, binários PHP-FPM, CGI e módulos web).
Reinício de Serviços: Os processos afins (Apache, LiteSpeed, PHP-FPM) estão sendo reiniciados para garantir que nenhuma aplicação continue rodando sobre os binários vulneráveis na memória.
Regras de Firewall e WAF: Nossos modulos de proteção de aplicação (WAF/Cloudflare/Imunify360) foram ajustados para mitigar tentativas conhecidas de exploração das falhas enquanto os updates são finalizados.
Se você gerencia seus próprios servidores, aplicações ou possui instâncias não gerenciadas, siga o checklist abaixo:
Atualize o Painel e os Compiladores:
cPanel / WHM: Execute a atualização do cPanel e dos pacotes do EasyApache 4.
CloudLinux: Atualize os pacotes do Alt-PHP e EA-PHP via repositórios oficiais.
DirectAdmin / Plesk: Atualize via CustomBuild ou gerenciador de pacotes do servidor.
Confirme no Nível da Aplicação: Apenas atualizar o painel não garante que o site do cliente esteja rodando a nova versão. Verifique a versão ativa em cada domínio/FPM.
Reinicie os Serviços: Após aplicar as atualizações, reinicie os serviços de aplicação web (PHP-FPM, Nginx, Apache ou LiteSpeed).
A segurança das suas aplicações é nossa prioridade total. Caso precise de suporte para validar a versão do seu site, realizar atualizações ou migrar versões antigas do PHP com segurança, entre em contato diretamente com nossa equipe de suporte pelo ticket ou pelos canais oficiais de atendimento.
Equipe WeCoded Soluções Web
Infraestrutura, Desempenho e Segurança para o seu Negócio.
Continue navegando em nosso blog.
Um erro interno da Anthropic resultou no vazamento de parte significativa do código-fonte do Claude Code, […]
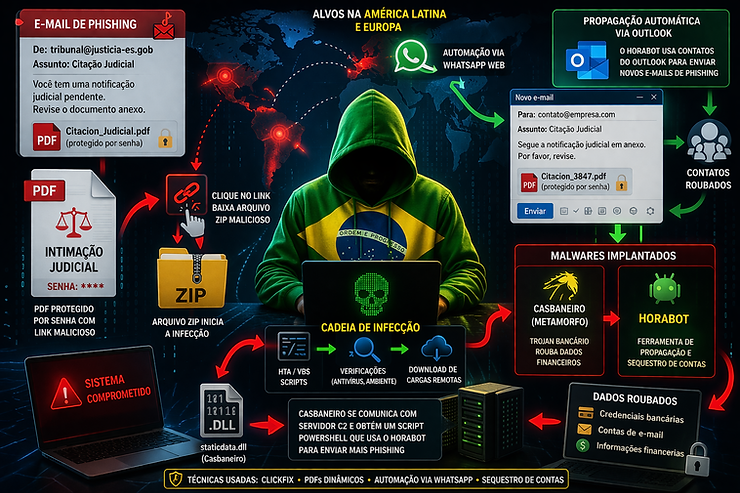
Uma campanha sofisticada de phishing está atingindo organizações na América Latina e Europa, utilizando arquivos […]
Regularização obrigatória e emissão da nova nota fiscal eletrônica (NFCom) chegam juntas — e podem abalar o caixa dos pequenos ISPs em todo o Brasil. Especialistas alertam: quem não se adaptar pode ficar sem emitir faturas e até perder a licença de operação.
A Boxware, distribuidora de software com sede em São Paulo, formalizou uma parceria com a Avast, empresa de […]
ASSINE NOSSO NEWSLETTER
Enviamos notícias, dicas e ofertas.

DEIXE UM COMENTÁRIO